Tutoriel
SecuScan AI
Version 1.5.0 · Mis à jour le 2 octobre 2026
SecuScan AI est un scanner de sécurité pour Windows qui analyse le code source, les scripts, les fichiers de configuration et les exécutables. Il détecte les vulnérabilités (SAST, secrets, YARA, PE) et propose des corrections assistées par IA. Ce tutoriel décrit l'installation, le premier lancement et l'utilisation courante.
Ce qu'il faut
- Windows 10 ou 11 (64 bits)
- Connexion Internet pour les mises à jour et l'accès aux IA
- Clés API Claude ou Gemini (facultatives, mais nécessaires pour la correction IA)
Installation
Windows (installateur officiel)
- 1Ouvrir le navigateur et se rendre sur https://secuscan.heiphaistos.org.
- 2Cliquer sur le lien de la dernière release et télécharger le fichier SecuScan-AI-1.5.0-setup.exe.
- 3Exécuter le fichier téléchargé en double‑clic.
- 4Suivre l’assistant d’installation : accepter le contrat, choisir le répertoire d’installation (par défaut dans le profil utilisateur) et terminer.
- 5Lancer l’application depuis le menu Démarrer ou le raccourci créé sur le bureau.
Depuis le code source (optionnel)
- 1Installer Rust 1.70+ et Node.js 18+.
- 2Cloner le dépôt : git clone https://github.com/Heiphaistos/SecuScan-AppWindows.git
- 3Se placer dans le répertoire : cd SecuScan-AppWindows
- 4Installer les dépendances : npm install
- 5Compiler et empaqueter : npx tauri build
- 6L’installateur se trouve dans bundle/nsis/SecuScan AI_1.5.0_x64-setup.exe
Premier lancement
- 1Lancer SecuScan AI depuis le menu Démarrer.
- 2Dans l’onglet Paramètres, cliquer sur « Ajouter clé API » et saisir les clés Claude ou Gemini ; elles seront chiffrées par DPAPI.
- 3Accepter la demande d’accès au stockage sécurisé si Windows le demande.
- 4Fermer la fenêtre des paramètres.
Visite guidée
Le tour de l'application, écran par écran : chaque numéro sur la capture renvoie à l'explication en dessous.
Choisir le dossier à analyser
SecuScan relit le code d'un projet et signale les failles de sécurité : mots de passe et clés laissés dans le code, injections, fonctions dangereuses, dépendances vulnérables.
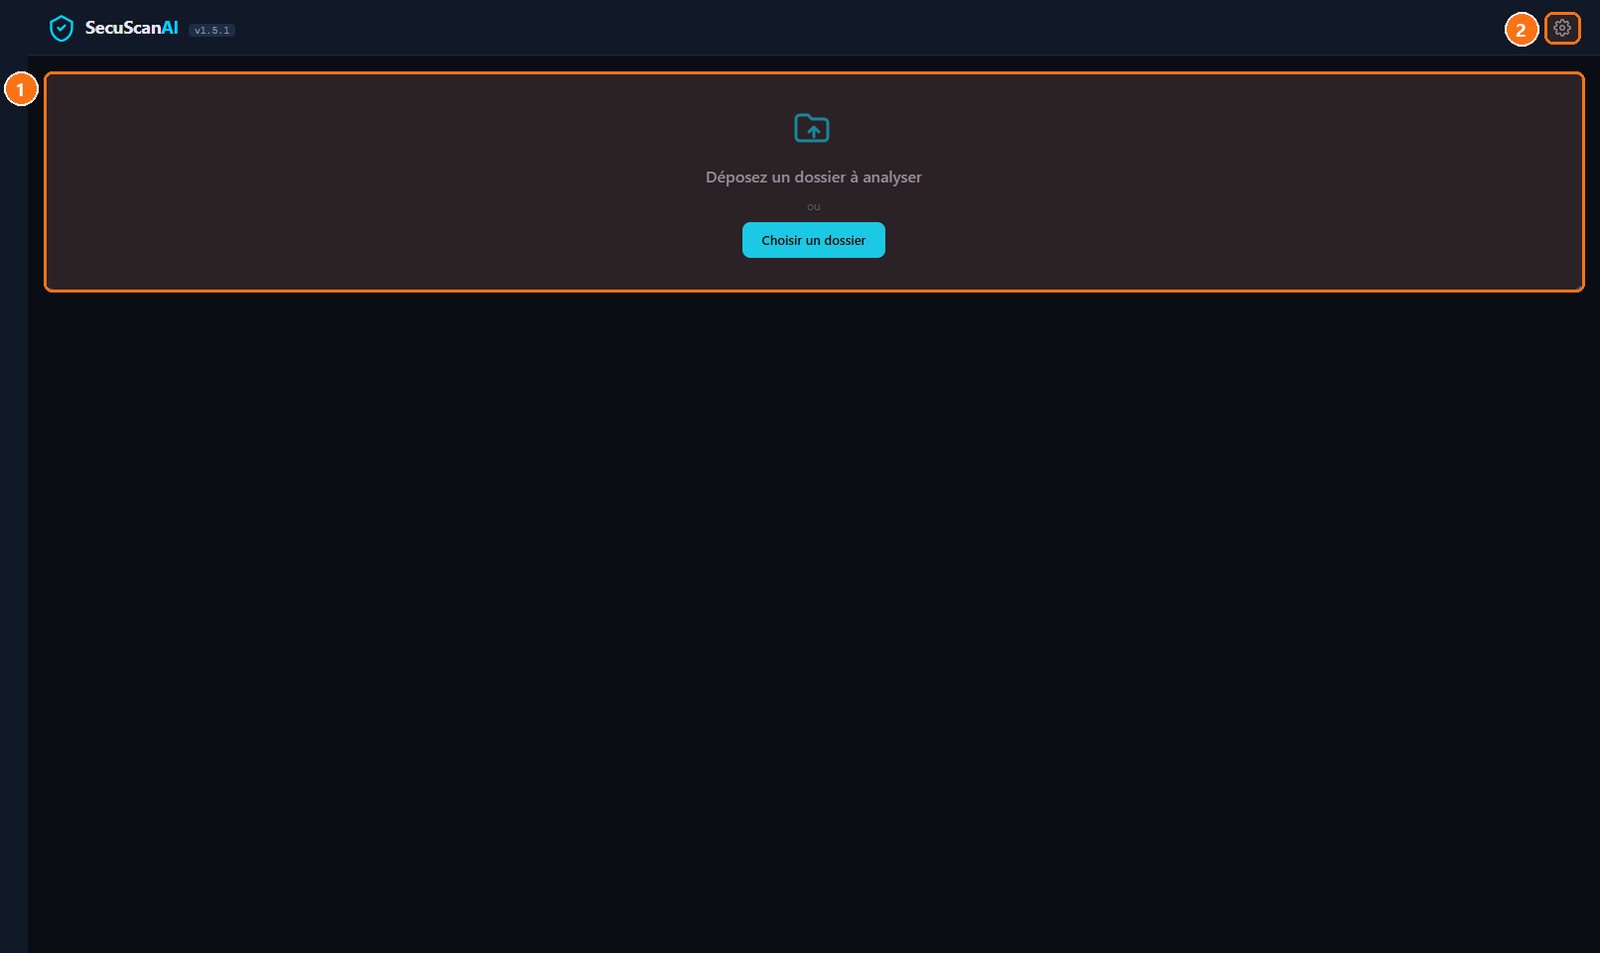
- 1Déposer un dossier : Glissez le dossier du projet ici, ou cliquez sur « Choisir un dossier ». L'analyse démarre aussitôt.
- 2Les réglages : Clés d'API facultatives (assistant IA, bases de réputation) et options d'analyse.
Les résultats
Exemple sur un petit projet de démonstration volontairement mal sécurisé.
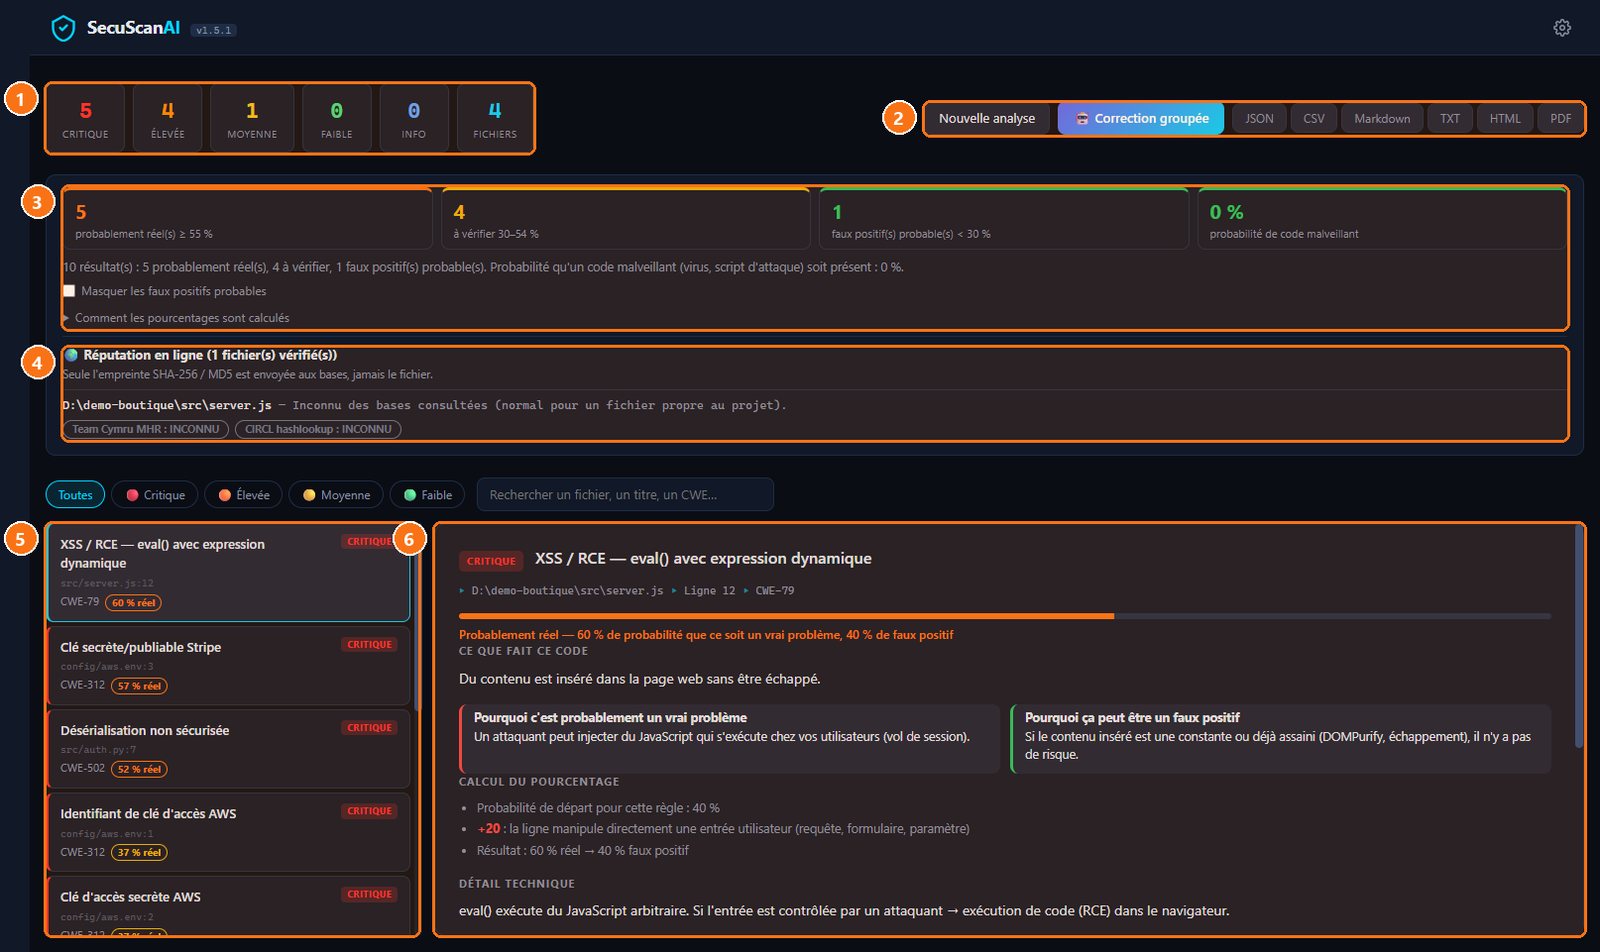
- 1Le bilan : Nombre de failles par gravité (critique, haute, moyenne, basse, info) et de fichiers concernés.
- 2Exporter et corriger : Nouvelle analyse, correction groupée avec l'assistant IA, et rapports JSON, CSV, Markdown, TXT, HTML ou PDF.
- 3Vrai problème ou fausse alerte ? : Chaque résultat reçoit une probabilité d'être réel. Ici : 5 probablement réels, 4 à vérifier, 1 fausse alerte probable, et 0 % de risque de code malveillant.
- 4La réputation en ligne : Les fichiers exécutables sont comparés à des bases de menaces ; seule leur empreinte est envoyée, jamais le fichier.
- 5La liste : Chaque faille avec son fichier, sa ligne, sa référence CWE et son pourcentage.
- 6Le détail : Ce que fait le code, pourquoi c'est probablement un vrai problème, quand ce serait une fausse alerte, et comment le pourcentage est calculé.
Filtrer
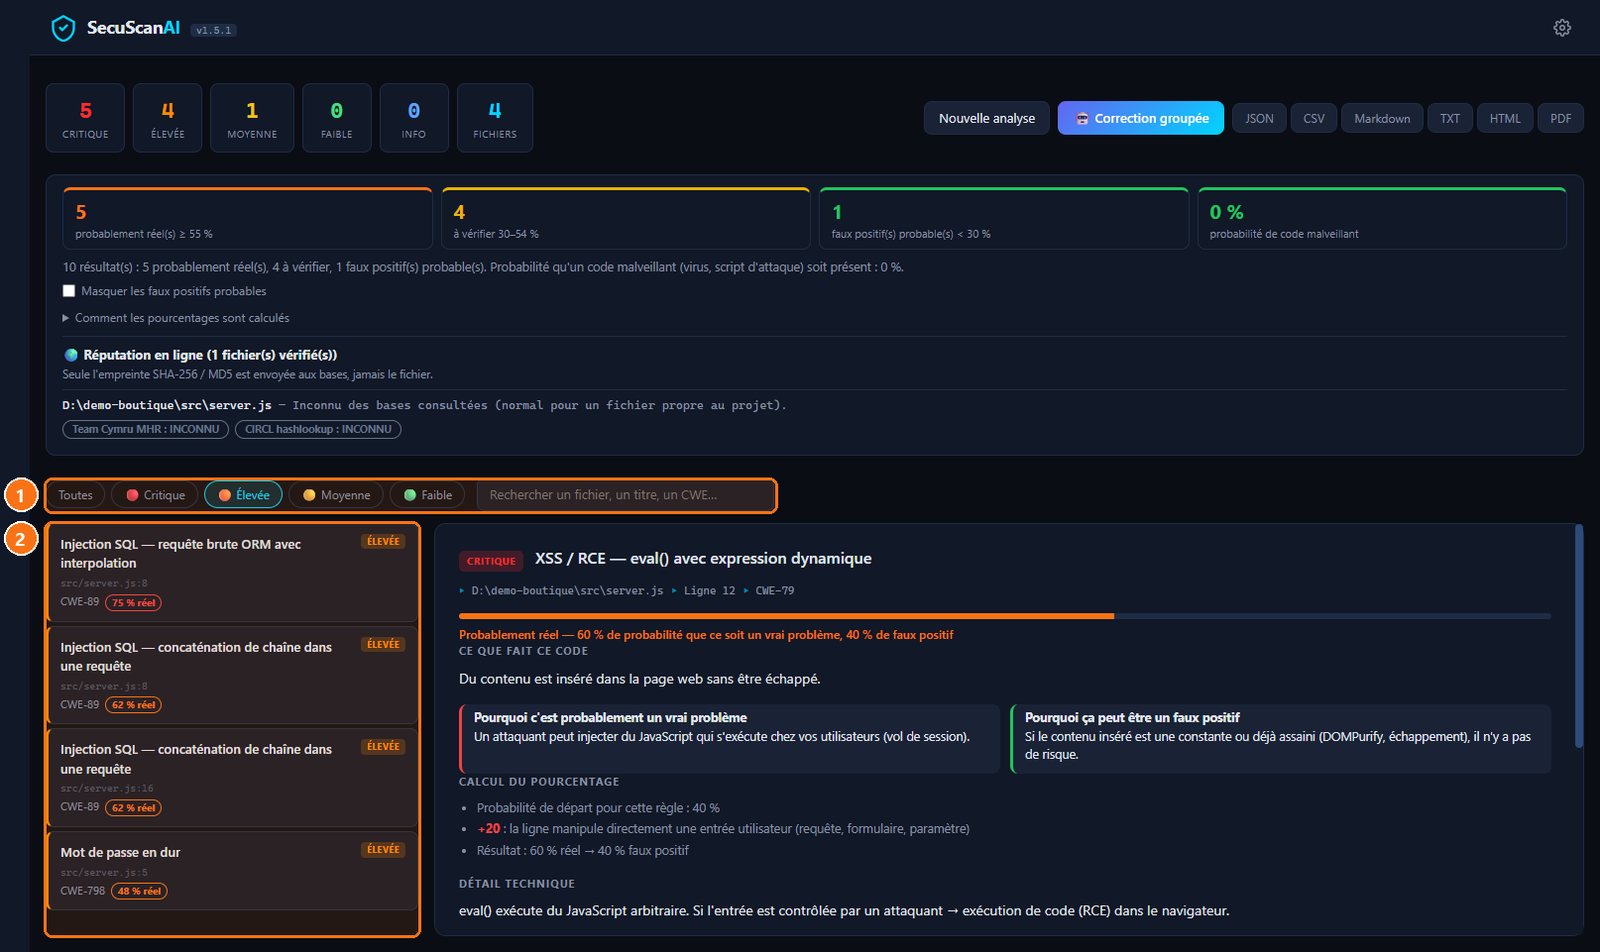
- 1Par gravité : N'afficher que les failles critiques, hautes, moyennes ou basses ; la recherche filtre par fichier, titre ou référence CWE.
- 2Le résultat : Ici, les failles de gravité haute : injections SQL et mot de passe écrit en dur dans le code.
Les réglages
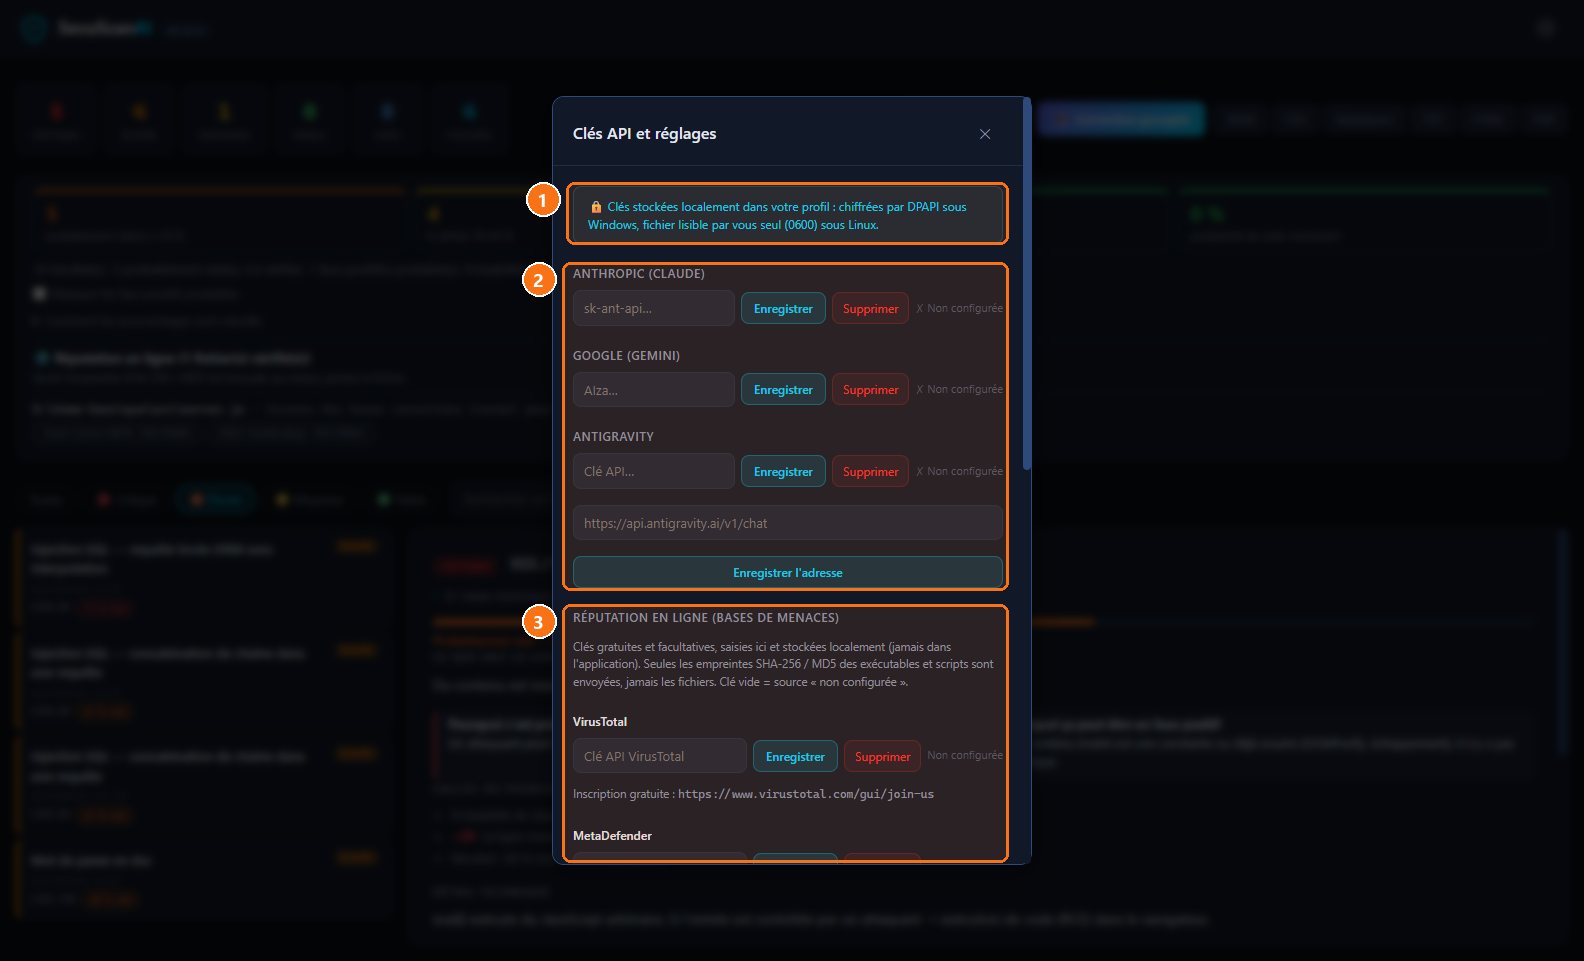
- 1Clés protégées : Les clés saisies restent sur votre PC, chiffrées par Windows.
- 2Assistant IA : Facultatif : une clé Claude, Gemini ou Antigravity active les corrections automatiques.
- 3Bases de menaces : Clés gratuites et facultatives (VirusTotal, MetaDefender…) pour vérifier la réputation des exécutables.
Scanner un projet
Sélectionnez le répertoire à analyser et lancez le scan.
- 1Cliquer sur le bouton « Parcourir » ou glisser‑déposer le dossier du projet dans la zone de scan.
- 2Choisir les options de scan (activer/désactiver YARA, secrets, SAST, etc.) si besoin.
- 3Appuyer sur « Lancer le scan ».
- 4Attendre que le processus se termine ; la progression s’affiche en bas.
- 5Les résultats apparaissent classés par sévérité (Critique, Haute, Moyenne, Faible).
Examiner une vulnérabilité
- 1Dans la liste des résultats, cliquer sur une entrée pour afficher les détails.
- 2Lire la description, le fichier concerné et le snippet de code incriminé.
- 3Utiliser le bouton « Marquer comme faux‑positif » si le résultat est erroné.
Corriger avec l’IA
- 1Sélectionner une vulnérabilité critique ou haute.
- 2Cliquer sur « Corriger avec IA ».
- 3Confirmer l’envoi du snippet à l’IA dans la boîte de dialogue.
- 4Attendre la proposition de correction générée par Claude ou Gemini.
- 5Appliquer la modification en cliquant sur « Appliquer » ou copier le code proposé.
Exporter le rapport
- 1Cliquer sur le bouton « Exporter le rapport ».
- 2Choisir le format souhaité : JSON, CSV, Markdown, TXT ou HTML.
- 3Sélectionner le répertoire de destination (un sous‑dossier de votre profil utilisateur).
- 4Valider pour créer le fichier ; le rapport contient les vulnérabilités, les scores de confiance et les actions appliquées.
Vérifier les mises à jour
- 1Ouvrir le menu Paramètres.
- 2Cliquer sur « Vérifier les mises à jour ».
- 3Si une version plus récente est disponible, accepter le téléchargement.
- 4L’installateur signé est téléchargé, installé automatiquement et l’application redémarre.
Configurer les options avancées
- 1Dans Paramètres, activer « Mise à jour automatique » pour que le logiciel vérifie le manifeste au démarrage.
- 2Définir le niveau de sévérité affiché par défaut.
- 3Importer ou exporter des règles YARA personnalisées via le gestionnaire de règles.
En images
Astuces
- Utilisez des clés API avec un quota suffisant ; la correction IA consomme des crédits.
- Excluez les dossiers contenant des dépendances tierces (node_modules, vendor) pour accélérer le scan.
- Sauvegardez régulièrement le rapport exporté ; il sert de référence lors de revues de sécurité.
Questions fréquentes
Pourquoi le scan ne démarre pas ?
Vérifiez que le répertoire sélectionné est accessible et que vous avez les droits de lecture. Redémarrez l’application si le problème persiste.
Comment désactiver le stockage des clés API ?
Dans Paramètres, supprimez les clés enregistrées ; l’application ne pourra plus proposer de correction IA tant que vous n’en ajoutez pas de nouvelles.
L’export CSV crée‑t‑il des formules dangereuses ?
Depuis la version 1.1.2, les cellules commençant par =, +, - ou @ sont préfixées d’un apostrophe pour éviter l’injection de formule.
L’application ne trouve pas le manifeste de mise à jour ?
Assurez‑vous d’être connecté à Internet et que le serveur secuscan-app.heiphaistos.org n’est pas bloqué par un pare‑feu. L’application continuera de fonctionner en mode hors‑ligne.
Tutoriel rédigé automatiquement à partir de la documentation du projet, mis à jour à chaque évolution.